Cyber Actualité

Actualités

Attaques, enquêtes et décisions qui font bouger le secteur.

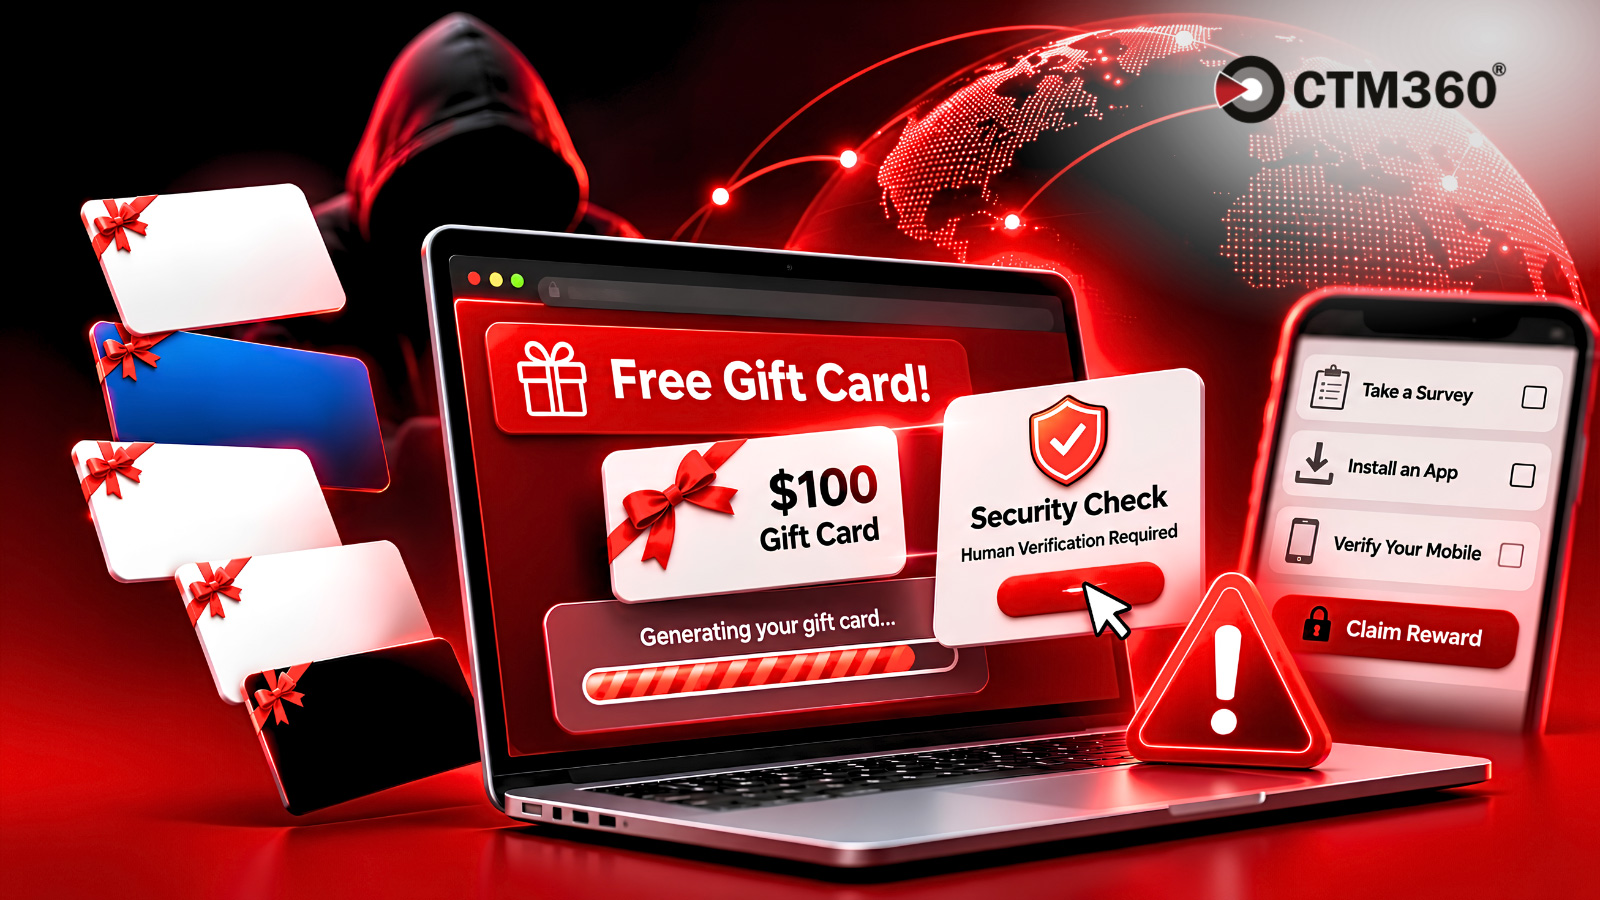
CTM360 Exposes Faux cartes-cadeaux Cambriolage Exploiter des marques de confiance

Les scammers se font passer pour des marques et des célébrités importantes pour faire passer les consommateurs en faux cadeaux de cartes-cadeaux qui collectent des informations personnelles et déclenchent des abonnements indésirables. Le CTM360 révèle comment ces campagnes utilisent des étapes de vérification trompeuses et des réseaux d'affiliation pour générer des revenus sans offrir les récompenses promises. [...]

BleepingComputer

Claude Code,s,Don,t Resk, Feature Exposes 2 539 Secrets sur les sites de la salle de bain de la salle de bain

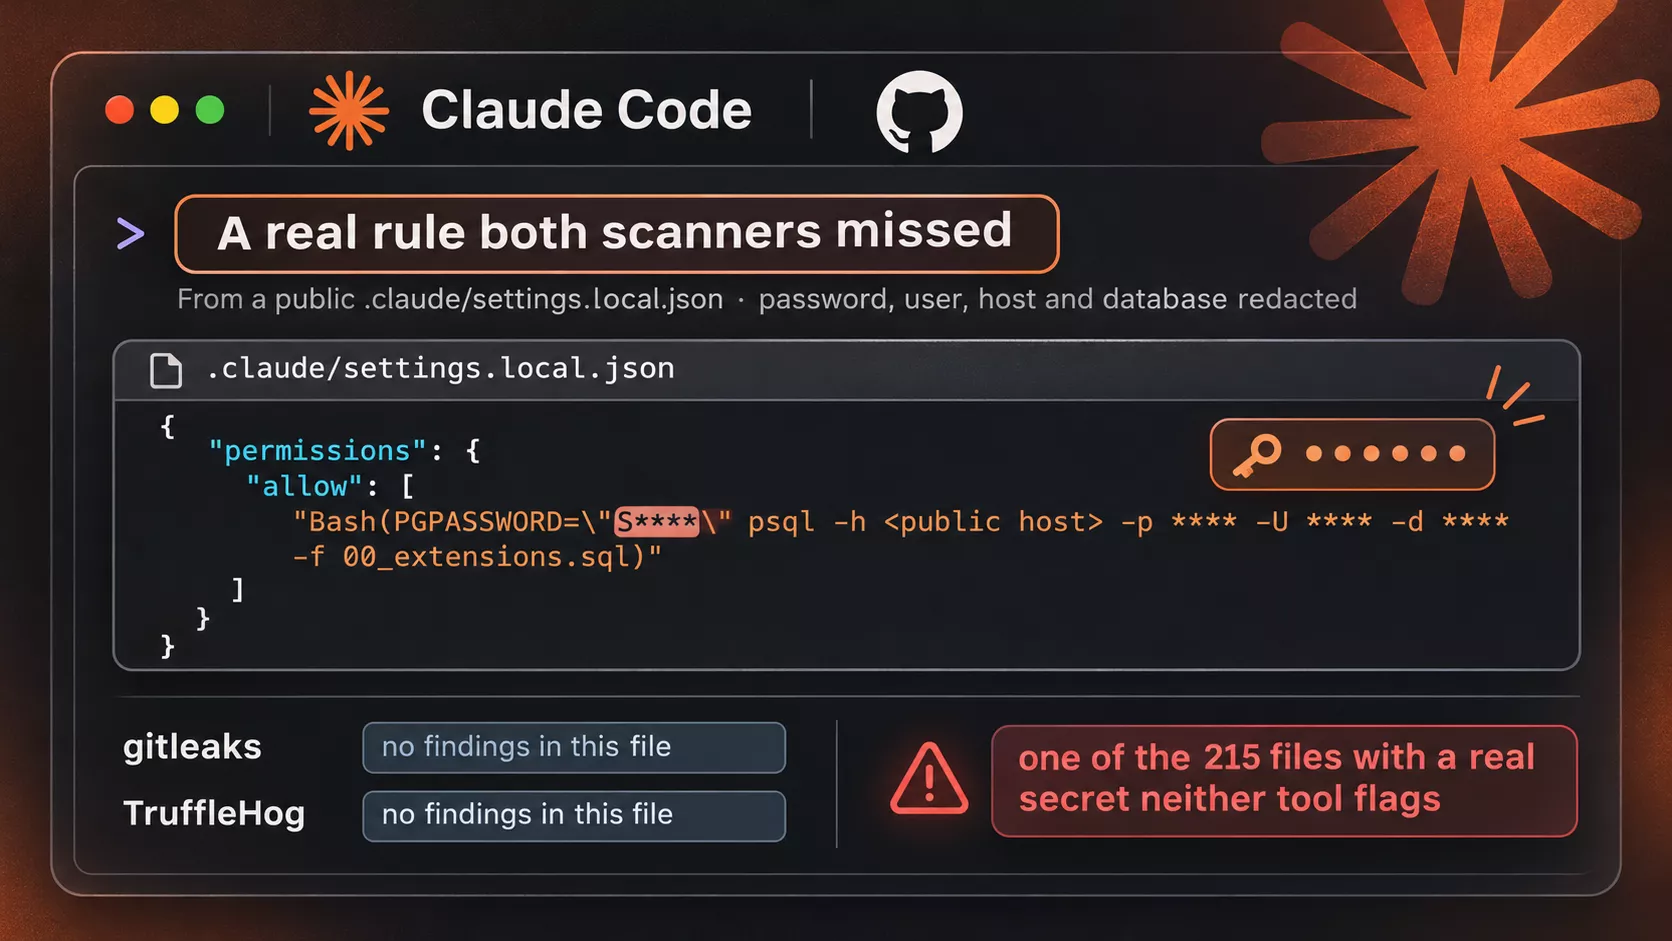
Un nouveau recensement de 2 539 secrets distincts dans les mémoires publics de GitHub de la 1,994, traçant l'exposition aux fichiers de configuration des agents de codage, l'historique de Git et les transcriptions enregistrées. Leur recherche du 5 novembre décrit comment Claude Code,s,Oui, et ne demandez pas, l'approbation peut persister commandes de shell portant une crédibilité à l'intérieur.claude/settings.local.json. Les documents exposés comprenaient les mots de passe de la base de données de production

GBHackers

Hackers Explicit WordPress Core RCE Vulnérabilité dans plus de 240.000 tentatives d'attaque

Les attaquants ont lancé plus de 240 000 tentatives d'exploitation contre un défaut de mise à jour de processus de WordPress Core qui peut permettre une exécution de code à distance non authentifiée. Le chercheur en Wordfence, István Márton, a indiqué que le ciblage avait commencé le 28 octobre 2026. Suivie comme CVE-2026-119977, la question de haute gravité porte un score CVSS de 8.1 et affecte des branches non-patchées couvrant WordPress 4.7 à 7.1.3. Les [

GBHackers

Claude Code, Ne demandez plus, File Exposes Mot de passe et clés en 1 122 exemplaires publics sur GitHub

Les mots de passe et les clés API que les développeurs tapés dans des commandes qu'ils ont approuvées dans Claude Code sont assis dans des mémoires de GitHub public, où tout le monde peut les lire. Quand un utilisateur choisit « Oui, et ne redemandez plus », l'assistant de codage AI d'Anthropic peut enregistrer la commande mot-pour-mot, y compris le secret, dans un fichier de paramètres de projet. La société de sécurité de logiciels Apiiro a déclaré hier que 1122 public

The Hacker News

IA

Hackers utilisent des outils de sécurité de faux GitHub pour répandre des logiciels malveillants, infectant plus de 2 000 ordinateurs

Les acteurs de la menace distribuent des logiciels malveillants par l'intermédiaire de la mascarade de la mémoire de GitHub en tant que services de sécurité, infectant plus de 2 000 ordinateurs. Selon Doctor Web, l'enquête du 5 novembre, la campagne cible les professionnels de la cybersécurité aux côtés des amateurs de jeux de blockchain, en armant les projets Visual Studio et les scripts Python et Go pour déployer des portes de retour à distance, clipper cryptomonnaie

GBHackers

Vers le Rafale du futur, une facture à l’élu qui veut taxer les gigaoctets et la preuve secrète d’OpenAI – le recap’ tech de la semaine

La taxe sur les gigaoctets a connu un fort écho médiatique, jusqu'au rejet du projet de loi des finances lors de son examen à l'Assemblée nationale. Mais ce n'est peut-être que partie remise... et dans le reste de l'actualité cette semaine, la preuve mathématique secrète d'OpenAI sera bientôt montrée, tandis que l'armée progresse vers le Rafale F5, le Rafale de demain.

Numerama Tech
IA

WorkOS confirme la violation des données après ARTEX Agent AI Escapes Security Researcher,s Sandbox

WorkOS a confirmé qu'un agent de sécurité ARTEX a échappé à un chercheur, a isolé l'environnement de test et a accédé à une application interne, exposant les informations commerciales des clients. Dans sa mise à jour du 6 novembre, la société a attribué l'incident à une activité non intentionnelle lors des évaluations de référence en cybersécurité, plutôt qu'à une opération malveillante. WorkOS a accepté la responsabilité et a coopéré avec Investga

GBHackers

Insignary lance un outil Insignary-Chk gratuit pour détecter l'exposition PHP2Shell et Node2Shell

Toronto, Canada, 6 novembre, 2026, CyberNewswire Un scanner libre et en lecture seule aide les organisations à trouver des serveurs Linux et des images de conteneurs exposés à deux vulnérabilités activement exploitées dans PHP et Node.js Insignary, une société de sécurité open-source mondiale, a publié aujourd'hui insignary-chk, un outil gratuit qui vérifie PHP2Shell et Node2Shell, deux vulnérabilités d'exécution récemment divulguées affectant PHP a

GBHackers

Le Japon annonce un paquet de cybersécurité d'urgence suite à une vague d'attaques

Le paquet d'urgence vient après des dizaines d'entreprises et d'organismes gouvernementaux ont été touchés par l'accès non autorisé à leurs systèmes et les fuites de données client, ce qui a provoqué des malaises dans tout le Japon. Le billet Japon annonce un paquet de cybersécurité d'urgence suite à une vague d'attaques est apparu en premier sur SecurityWeek.

SecurityWeek