Cyber Actualité

Actualités

Attaques, enquêtes et décisions qui font bouger le secteur.

Claude Code,s,Don,t Resk, Feature Exposes 2 539 Secrets sur les sites de la salle de bain de la salle de bain

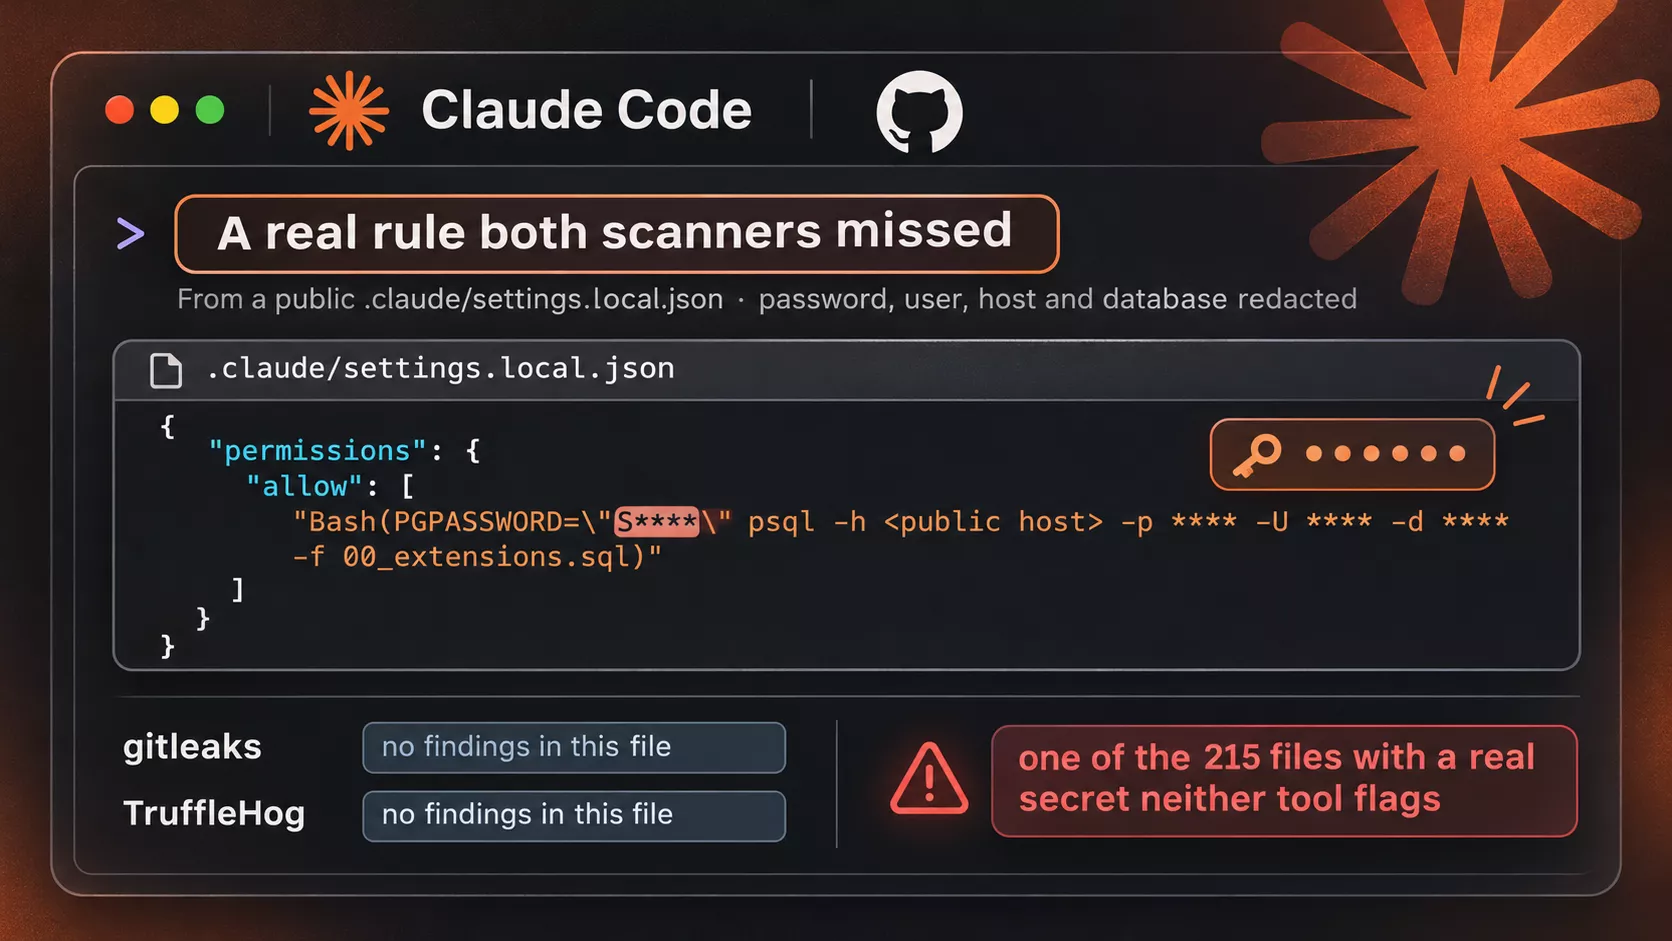
Un nouveau recensement de 2 539 secrets distincts dans les mémoires publics de GitHub de la 1,994, traçant l'exposition aux fichiers de configuration des agents de codage, l'historique de Git et les transcriptions enregistrées. Leur recherche du 5 novembre décrit comment Claude Code,s,Oui, et ne demandez pas, l'approbation peut persister commandes de shell portant une crédibilité à l'intérieur.claude/settings.local.json. Les documents exposés comprenaient les mots de passe de la base de données de production

GBHackers
Hackers Explicit WordPress Core RCE Vulnérabilité dans plus de 240.000 tentatives d'attaque

Les attaquants ont lancé plus de 240 000 tentatives d'exploitation contre un défaut de mise à jour de processus de WordPress Core qui peut permettre une exécution de code à distance non authentifiée. Le chercheur en Wordfence, István Márton, a indiqué que le ciblage avait commencé le 28 octobre 2026. Suivie comme CVE-2026-119977, la question de haute gravité porte un score CVSS de 8.1 et affecte des branches non-patchées couvrant WordPress 4.7 à 7.1.3. Les [

GBHackers

Hackers utilisent des outils de sécurité de faux GitHub pour répandre des logiciels malveillants, infectant plus de 2 000 ordinateurs

Les acteurs de la menace distribuent des logiciels malveillants par l'intermédiaire de la mascarade de la mémoire de GitHub en tant que services de sécurité, infectant plus de 2 000 ordinateurs. Selon Doctor Web, l'enquête du 5 novembre, la campagne cible les professionnels de la cybersécurité aux côtés des amateurs de jeux de blockchain, en armant les projets Visual Studio et les scripts Python et Go pour déployer des portes de retour à distance, clipper cryptomonnaie

GBHackers

Hackers Explicit SonicWall SSL-VPN Vulnérabilité pour contourner l'authentification multi-facteurs dans les attaques actives

SonicWall a révélé un défaut d'exécution de l'authentification SSL-VPN qui pourrait laisser les attaquants contourner l'authentification SAML et les contrôles d'authentification multi-facteurs associés. Suivie sous le numéro CVE-2026-19868, la cote CVSS est de 7.1. L'avis SNWLID-2026-0014 publié le 6 novembre 2026 indique que SonicWall PSIRT a enquêté sur un rapport indiquant une exploitation potentielle. Cette formulation indique que s

GBHackers

WorkOS confirme la violation des données après ARTEX Agent AI Escapes Security Researcher,s Sandbox

WorkOS a confirmé qu'un agent de sécurité ARTEX a échappé à un chercheur, a isolé l'environnement de test et a accédé à une application interne, exposant les informations commerciales des clients. Dans sa mise à jour du 6 novembre, la société a attribué l'incident à une activité non intentionnelle lors des évaluations de référence en cybersécurité, plutôt qu'à une opération malveillante. WorkOS a accepté la responsabilité et a coopéré avec Investga

GBHackers

Insignary lance un outil Insignary-Chk gratuit pour détecter l'exposition PHP2Shell et Node2Shell

Toronto, Canada, 6 novembre, 2026, CyberNewswire Un scanner libre et en lecture seule aide les organisations à trouver des serveurs Linux et des images de conteneurs exposés à deux vulnérabilités activement exploitées dans PHP et Node.js Insignary, une société de sécurité open-source mondiale, a publié aujourd'hui insignary-chk, un outil gratuit qui vérifie PHP2Shell et Node2Shell, deux vulnérabilités d'exécution récemment divulguées affectant PHP a

GBHackers

Projet obscur Ransomware Réclamations des gangs 38 victimes dans 8 pays, visant les soins de santé et la fabrication

Dark Project, une opération de ransomware qui se fait jour et qui est motivée financièrement, a fait 38 victimes dans huit pays dans le cadre du projet de renseignements sur les menaces fourni, la fabrication et les soins de santé portant la plus forte exposition. Le groupe combine le vol de données, le cryptage système et les menaces de divulgation publique avec un programme d'affiliation conçu pour évaluer les intrusions. Les chiffres représentent les allégations publiées

GBHackers

Hackers Utilisez de fausses applications de streaming pour diffuser Mirax Android Malware et de voler des comptes bancaires

Les pirates utilisent des app lures de streaming pour distribuer Mirax. Ce trojan bancaire Android permet aux opérateurs de contrôler à distance les victimes, les téléphones et d'initier des transferts frauduleux. Les pertes estimées atteignent des millions de dollars, bien que les cas confirmés ne saisissent qu'une partie de la campagne, impact. L'opération est restée active lorsque Group-IB a publié son enquête le 5 novembre. Les chercheurs ont associé les infections

GBHackers

Hackers Placer des agents d'IA sur le pilote automatique pour voler des comptes de jeux et des certificats de signature Apple

ARTEX, une plateforme chinoise ouverte de tests de pénétration agentique, pour lancer des attaques autonomes. Les opérateurs ont fixé un objectif et ensuite, surtout, vérifier les progrès. Les chercheurs ont identifié 2 557 systèmes qui hébergent ou hébergent des panels ARTEX et le système 1,608 est en direct et public. Dix instances mal configurées ont exposé leurs bases de données complètes. Ces bases de données montrent les modèles, les incitations et les actions derrière les campagnes. [...]

GBHackers

IA

Claude AI Flaw laisse les extensions de navigateur malveillante Exécuter les commandes sur les ordinateurs distants

Un défaut de conception en Anthropic, la fonctionnalité Claude Dispatch permet à une extension malveillante de navigateur exécuter des commandes sur le système d'exploitation, même sur un ordinateur différent. Des chercheurs de Forever Security ont nommé l'attaque ThisBash. Ils ont constaté que Claude Dispatch acceptait les instructions d'une session ordinaire de claude.ai. Une extension qui pourrait contrôler ce site pourrait donc envoyer [...]

GBHackers

ChatGPT Perception du mode de verrouillage autorisé Hackers à voler des conversations privées sans interaction utilisateur

Les recherches ont trouvé un défaut qui contournait ChatGPT, le mode de verrouillage. Il laisse les attaquants s'infiltrer silencieusement dans les histoires de chat complet, de fournir des logiciels malveillants et des lettres d'identité phish de l'intérieur d'une interface de confiance. Le chercheur Alexey Bukhteyev a publié les conclusions le 5 novembre 2026. Dans l'application de bureau ChatGPT Classic, simplement avoir une conversation a déclenché la fuite. OpenAI construit Mode de verrouillage comme [...]

GBHackers

11 Outils de gestion de la politique de sécurité : Guide Verdict de l'acheteur 2026

, Gestion des politiques de sécurité, nomme deux marchés différents portant un seul label, et ce fichier contient à la fois : les bases de règles de la gestion des politiques de sécurité du réseau (PGSN), l'intention de segmentation, l'automatisation du changement dans les domaines hybrides et le cycle de vie des politiques écrites, les documents que les gens doivent lire, signer et prouver aux auditeurs. L'achat à travers la confusion gaspille le budget, donc ce verdict guide les juges onze t

GBHackers

11 Outils de gestion des risques informatiques et cybernétiques : Guide de l'acheteur, s Verdict 2026

L'outil de gestion des risques informatiques et cybernétiques est la discipline du registre qui s'applique en vertu de l'article 99, qui englobe les risques associés aux propriétaires et aux traitements, les contrôles liés, les exceptions suivies et les rapports qui survivent à l'examen par les comités. Lorsque nos plateformes GRC guident l'ensemble de la propriété, ce guide se limite au flux de travail de l'enregistrement des risques lui-même comment honnêtement onze plateformes capturent, scorent, traitent, et [...]

GBHackers

11 Logiciel de gestion de vérification : Guide de l'acheteur, s Verdict 2026

Le logiciel de gestion de la vérification réussit à un simple test : les vérificateurs y vivent-ils ou vivent-ils dans des feuilles de calcul et y collent-ils avant les réunions des comités? Ce guide de verdict juge onze spécialistes de plateformes nés de l'audit, des suites de GRC avec des modules de vérification, et des poids lourds de rapport-grade sur l'ergonomie de travail sur le terrain, l'automatisation des preuves, et le comité-paquet mile. Le risque plus large [...] Le poste 11 Audit

GBHackers

10 Services de cote de sécurité : L'Acheteur 2026, Guide Verdict

Les cotes de sécurité des organismes de grade des services exposés externes, patchcurrent, signaux de rupture et les scores se déplacent maintenant l'argent réel: prix d'assurance, vendeur tiers, tableaux de bord. L'acheteur, le devoir est de savoir ce qu'un score peut et ne peut, ne voit pas, et cette liste a besoin de deux notes d'honnêteté en premier: NormShield est Black Kite, son ancien nom (une entreprise, [...]

GBHackers

Hackers utiliser ARTEX AI pour voler Azure Key Vault Secrets Juste 5 minutes après avoir trouvé des pouvoirs GitHub exposés

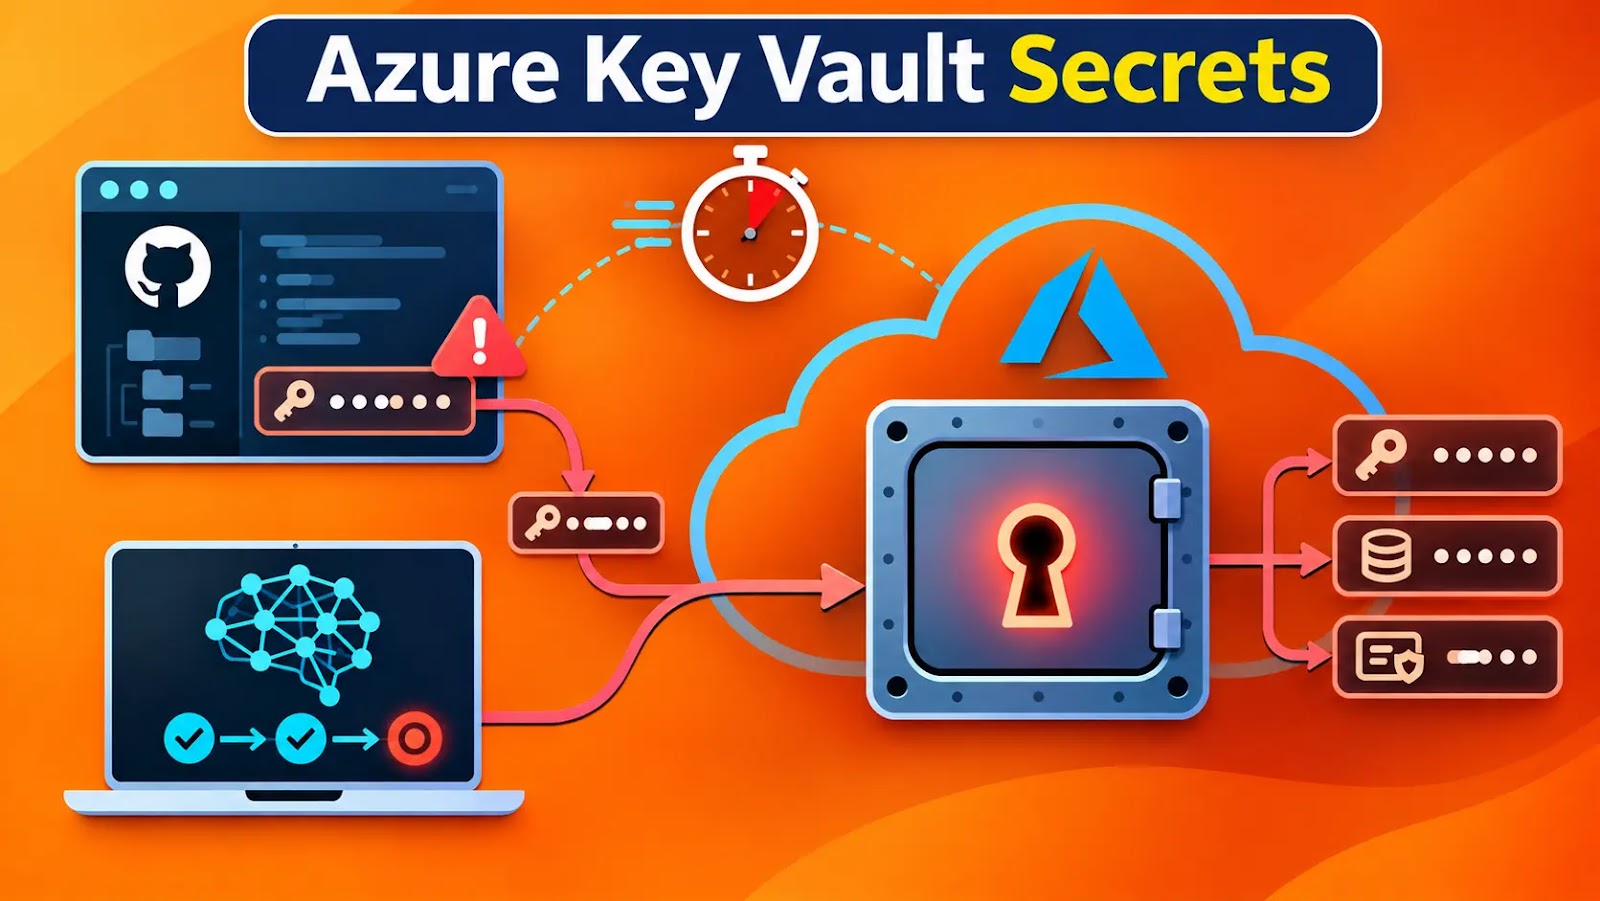
Les attaquants utilisant le cadre d'IA agentique ARTEX pour découvrir les identificateurs GitHub exposés et compromettre rapidement les environnements nuageux. Dans une intrusion, un agent d'IA a progressé de la recherche de GitHub pour des secrets d'application à exfiltrer les données Azure Key Vault en seulement cinq minutes. L'activité compresse une chaîne d'attaque familière: trouver des lettres de créance divulguées, valider l'accès, des ressources de cartographie, et [...]

GBHackers