Cyber Actualité

Actualités

Attaques, enquêtes et décisions qui font bouger le secteur.

OpenSSH lance un appel d'urgence pour les problèmes de résolution de problèmes de longue durée de mot de passe Bypass SSH Auth sur Alpine Linux

Les attaquants peuvent se connecter à des comptes qui n'ont pas de mot de passe, comme les comptes SSH uniquement avec les clés, sur certains serveurs Alpine Linux exécutant le paquet standard opensh-server. Ils ont besoin d'un accès réseau au serveur, d'un nom de compte et d'un mot de passe entre 257 et 1.024 octets. OpenSSH, qui note le défaut critique, a publié la version 10.6p2 aujourd'hui pour le bloquer. Alpine a publié des paquets fixes pour chaque

The Hacker News

Chercheurs Bypass ChatGPT Mode de verrouillage pour exfiltrer les conversations sans interaction utilisateur

Les chercheurs en cybersécurité ont divulgué des détails sur une vulnérabilité désormais dépouillée qui pourrait être exploitée pour contourner les protections du mode de verrouillage dans OpenAI ChatGPT. Le mode de verrouillage a été introduit par la société d'intelligence artificielle (AI) en juin 2026 comme un paramètre optionnel pour minimiser les risques d'exfiltration de données découlant des injections rapides. "Le défaut pourrait permettre le vol de données de chat silencieux, le phishing,

The Hacker News

Combler la lacune d'identité au bureau de service

Les attaquants ciblent les services informatiques afin de contourner le MFA en faisant passer en mains les employés et en convainquant le personnel de réinitialiser les mots de passe ou d'enregistrer de nouveaux dispositifs d'authentification. Specops Software explique pourquoi les méthodes traditionnelles de vérification d'identité ne sont plus suffisantes et comment les organisations peuvent garantir la récupération de compte contre les risques d'ingénierie sociale. [...]

BleepingComputer
Jour des menaces : Apache OFBiz RCE, DreamHost Breach, Défis du site + 17 autres histoires

Combien de dégâts peut-on faire sans en casser? Beaucoup, semble-t-il. Une connexion volée peut ouvrir des portes à travers plusieurs systèmes. Un cadre de confiance peut être utilisé pour enfermer les gens. Même une simple copie de fichier peut atteindre des endroits qu'il ne devrait pas. Et alors que de nouveaux outils aident à trouver des trous de sécurité plus rapidement, certains systèmes importants prennent encore des mois, parfois plus d'un an, pour être corrigés. Pas vraiment

The Hacker News

Test du MacBook Pro PROLED XDR : ne l’achetez pas pour le tactile, mais pour tout le reste

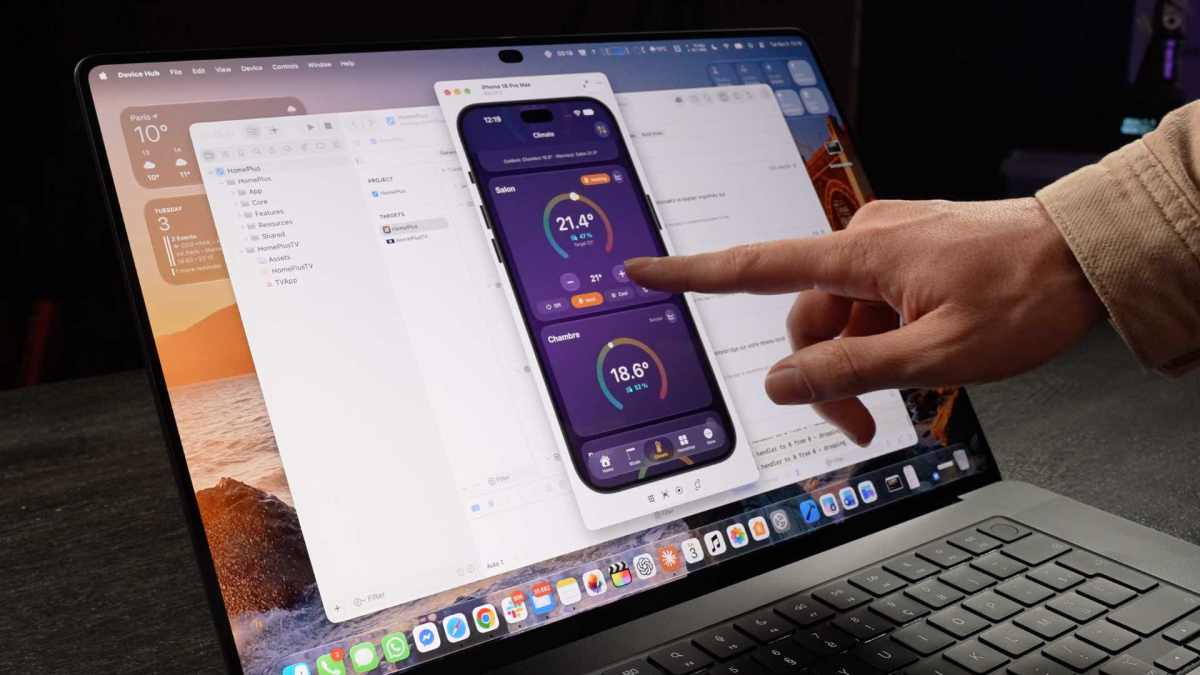
À 3 299 euros (14 pouces) ou 3 899 euros (16 pouces) au minimum, le nouveau MacBook Pro PROLED XDR est l'ordinateur portable au prix de départ le plus élevé de l'histoire d'Apple. Il est aussi le premier avec un écran tactile, 16 ans après la célèbre déclaration anti-tactile de Steve Jobs. Mais les personnes qui se moquent d'Apple sur cette caractéristique font fausse route : le tactile n'est pas

Numerama Tech

SUSE s’appuie sur Nvidia pour muscler son AI Factory

Lors de la GTC à Berlin, SUSE a été mis en avant lors du keynote d’ouverture de Nvidia. Le spécialiste des distributions Linux et de Kubernetes devient un des relais des architectures de référence du géant fabless en Europe, qui entend s’en servir pour accélérer la mise en production des projets d’IA. Et un prétexte pour évincer progressivement vSphere.

LeMagIT

IA

Votre plateforme de gestion de l'exposition vous laisse-t-elle exposée? Cinq tests à découvrir

Une découverte critique peut passer par plusieurs outils de sécurité et laisser l'organisation exposée. La vulnérabilité a un score de gravité, et un ticket a atteint la file d'attente. Les progrès dépendent alors de l'information dont il manque : qui possède le système, si les agresseurs peuvent y parvenir, quelle protection existe et comment un changement pourrait affecter l'entreprise. Chaque détail manquant crée

The Hacker News

OpenAI AI Pipeline génère 948 Linux Root Escalation Exploit en 30 heures de course

OpenAI a détaillé mercredi un pipeline qui a utilisé un modèle d'intelligence artificielle cyber-axée (AI) pour valider et corriger 948 vulnérabilités d'escalade de privilèges locaux dans Linux pour 1,2 million de dollars en coûts d'API. «Notre prototype a identifié et analysé les résultats du noyau Linux candidats 2,308, reproduit dynamiquement les vulnérabilités de la version 24 et produit 948 l'escalade des privilèges locaux (LPE)

The Hacker News